Il punto di arrivo
Cosa c’è su questo pianeta
- Da una settimana a poche ore per preparare una campagna, con una configurazione guidata.
- I fogli Excel non servono più: i questionari si compilano su GRIT, con una sola versione di ogni risposta.
- I report si compongono dai dati già raccolti, senza trascrizioni a mano, e non contengono più errori di copia.
- Le scadenze le sorvegliano i promemoria e i controlli del servizio automatico, senza telefonate e solleciti a mano.
- La documentazione richiesta dal DORA si forma man mano che si lavora, e a fine campagna è già pronta.
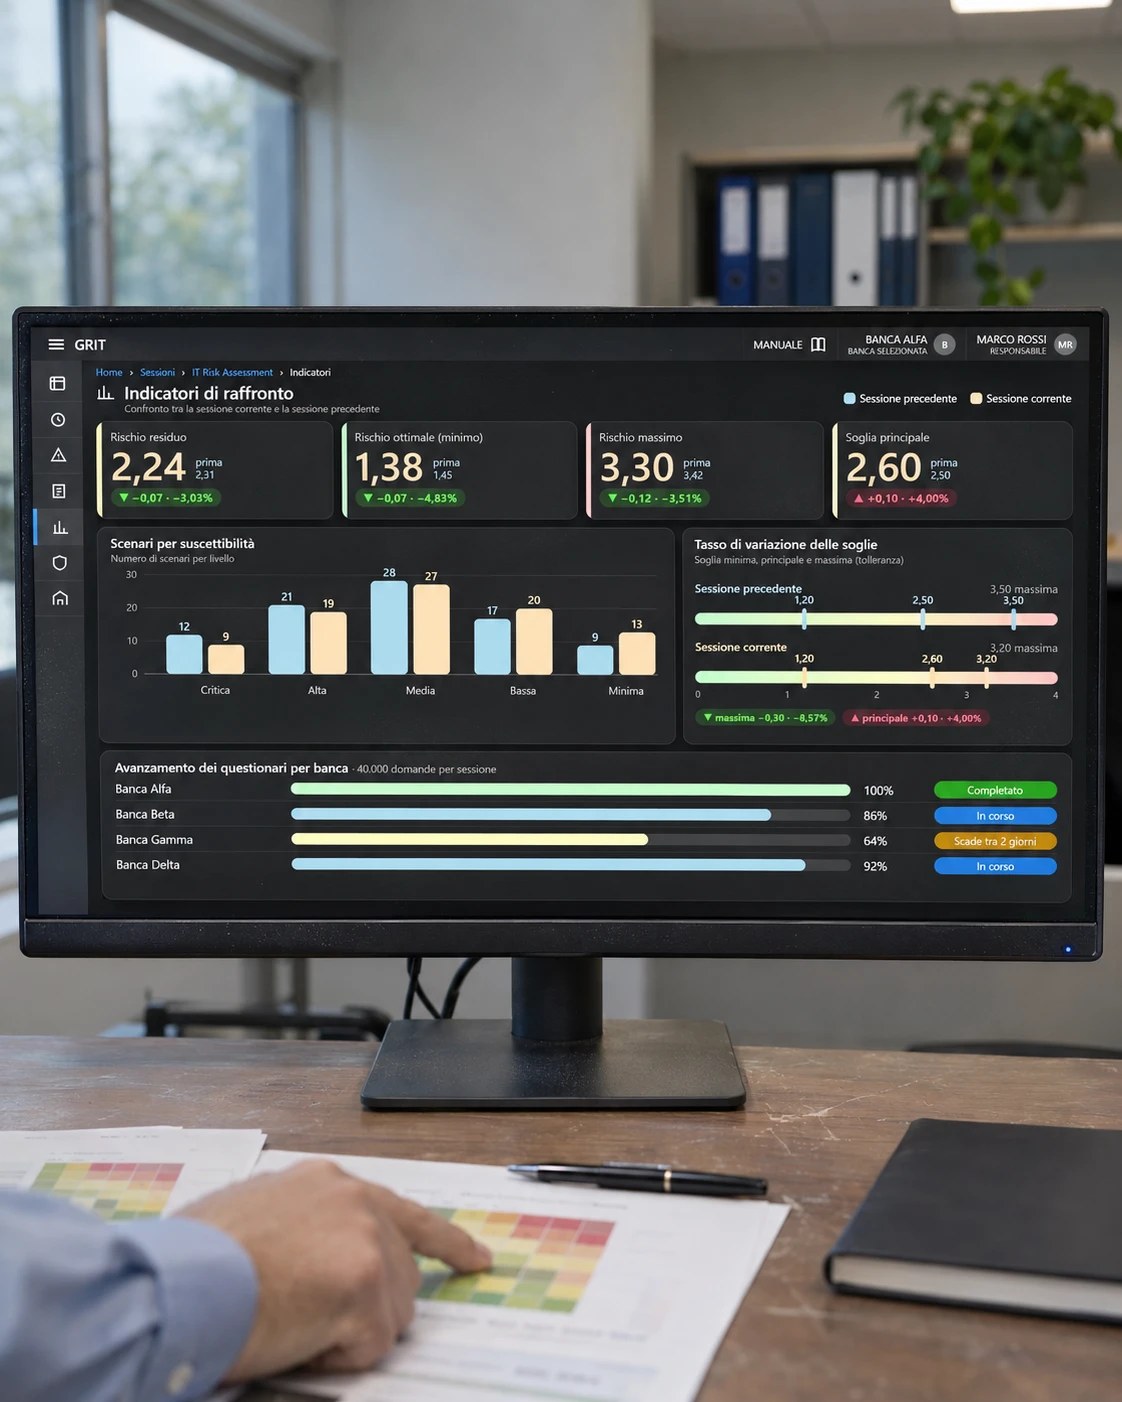
- Si possono confrontare subito le campagne tra loro, con indicatori già pronti.
- I consulenti leggono i risultati, discutono con le banche e propongono azioni, senza dover controllare lo svolgimento del processo.
Preparare una campagna da 40.000 domande richiede poche ore invece di una settimana, e le risposte di tutte le banche restano in un solo sistema, passaggio per passaggio.